Sekitar 5,7 juta akun pelanggan Fore Coffee terdampak akses tanpa izin, dan data pelanggan bocor toko online juga bisa terjadi pada usaha yang jauh lebih kecil. Perusahaan mengonfirmasinya pada 28 Oktober 2026 lewat keterbukaan informasi.
Pemilik toko sering merasa datanya tidak menarik bagi pihak lain. Padahal nama, nomor telepon, dan alamat pembeli bisa dipakai untuk penipuan.
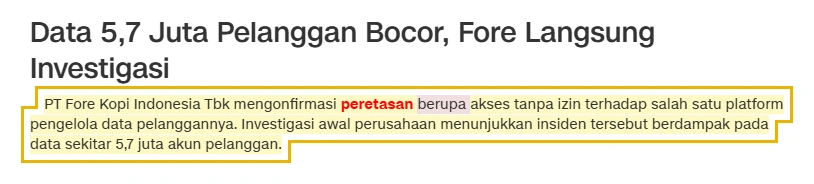
Kutipan berita tentang sekitar 5,7 juta akun pelanggan Fore Coffee yang terdampak (cnnindonesia.com) Kunjungi halamannya di cnnindonesia.com
Saat data pelanggan bocor toko online, lima langkah pertamamu adalah mencatat waktu kejadian, mengganti semua akses, memeriksa data yang terlibat, memberi tahu pelanggan secara tertulis, dan mengurangi data yang disimpan. UU PDP menyebut batas pemberitahuan 3 x 24 jam, jadi mulailah sebelum penyebabnya tuntas diselidiki.
Artikel terkait: Keamanan Website Bukan Cuma soal Teknis, Tapi soal Kepercayaan yang Terlihat
Apa yang Sebenarnya Terjadi pada Data Pelanggan Fore Coffee?
PT Fore Kopi Indonesia Tbk menyebut ada akses tanpa izin ke salah satu platform pengelola data pelanggannya. Menurut CNN Indonesia, investigasi awal menunjukkan insiden itu berdampak pada sekitar 5,7 juta akun.
Data yang berpotensi diakses berbeda untuk tiap pelanggan. Isinya nama, email, nomor telepon, tanggal lahir, jenis kelamin, alamat di aplikasi, PIN yang sudah di-hash, dan riwayat pembelian.
Fore menyatakan tidak pernah meminta atau menyimpan NIK dan foto KTP. Data kartu pembayaran juga disebut tidak berada di platform yang terdampak.
Perusahaan mengaku menghentikan akses dan mengamankan sistem dalam 24 jam. Insiden sudah dilaporkan ke Komdigi, dan konsultan keamanan siber ditunjuk untuk forensik. Sejauh ini Fore belum menemukan indikasi penyalahgunaan data.
Dalam pernyataan yang dikutip detikFinance, CEO Vico Lomar menulis, "Kami memahami kekhawatiran yang ditimbulkan oleh kejadian ini dan dengan tulus meminta maaf kepada pelanggan yang terdampak." Investigasi masih berjalan.
Pelanggan yang dihubungi diminta mengganti PIN, mengganti PIN yang sama di akun lain, dan tidak membagikan PIN atau OTP kepada siapa pun. Aplikasinya kini memakai autentikasi dua faktor untuk masuk dari perangkat baru.
Apakah Data Pelanggan Bocor Toko Online Hanya Menimpa Merek Besar?
Tidak ada alasan membatasinya begitu. Tiap toko yang menyimpan data pembeli menghadapi risiko serupa, hanya skalanya yang berbeda.
Data pembeli biasanya tersimpan di banyak tempat. Ada di dasbor toko, di spreadsheet pesanan, di riwayat WhatsApp, bahkan di catatan kurir. Makin banyak tempatnya, makin banyak pintu yang harus kamu kunci.
Berjualan di luar marketplace memberi kamu kendali penuh atas data pembeli. Tanggung jawabnya pun pindah ke tanganmu, berbeda dari saat akun marketplace kena suspend dan keputusannya ada di platform.
Artikel terkait: Pembeli Sudah Ada di Marketplace, Sekarang Bagaimana Cara Membawa Mereka ke Website?
Aturannya ada di Pasal 46 UU Nomor 27 Tahun 2022. Pengendali data pribadi wajib memberi pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga ketika terjadi kegagalan pelindungan data. Isinya minimal memuat data yang terungkap, kapan dan bagaimana terungkapnya, serta upaya penanganan dan pemulihannya.
Pasal itu ditujukan kepada pengendali data pribadi. Apakah usahamu termasuk di dalamnya, dan siapa lembaga yang dimaksud, sebaiknya kamu pastikan ke sumber resmi atau penasihat hukum. Tulisan ini bukan nasihat hukum.
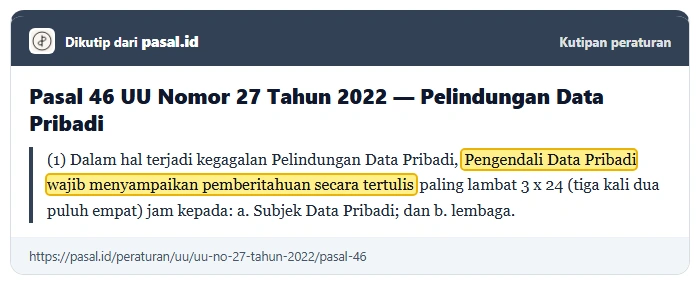
Kutipan Pasal 46 ayat (1) UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (pasal.id) Kunjungi halamannya di pasal.id
Apa Saja Lima Langkah Pertama saat Data Pelanggan Bocor?
Urutannya penting, karena langkah awal menentukan seberapa besar kerugian pelangganmu.
- Catat kapan kamu mengetahuinya dan apa yang kamu lihat. Waktu itu menjadi dasar menghitung batas 3 x 24 jam dan bahan isi pemberitahuan.
- Tutup akses lebih dulu. Ganti kata sandi dasbor toko, email admin, dan layanan pihak ketiga, lalu aktifkan verifikasi dua langkah dan keluarkan akun staf yang tidak dikenal. Fore menempuh arah serupa dengan menghentikan akses dan menambah autentikasi dua faktor.
- Periksa data apa yang terlibat. Bedakan nama dan nomor telepon dari kata sandi atau data pembayaran, karena saran untuk pelanggan berbeda tiap jenisnya. Kalau tokomu memakai penyedia pembayaran, tanyakan apakah data kartu ikut terdampak.
- Beri tahu pelanggan secara tertulis. Sebut data apa yang terungkap, kapan dan bagaimana kejadiannya, serta apa yang sudah kamu lakukan. Tambahkan imbauan seperti milik Fore, yaitu waspada pesan yang mengatasnamakan tokomu dan jangan membagikan OTP atau PIN.
- Perbaiki sebelum terulang. Cari celahnya, hapus data lama yang tidak lagi dipakai, dan catat semua kejadian sebagai bahan laporan ke pihak berwenang.
Kalau langkah ini terasa berat dikerjakan sendirian, minta bantuan pengembang atau penyedia platform tokomu sejak hari pertama.
Artikel terkait: Siapa Penengah Sengketa Pembeli Kalau Kamu Jualan di Website Sendiri?
Data Pelanggan Apa yang Sebaiknya Tidak Kamu Simpan?
Data yang tidak tersimpan tidak bisa bocor. Karena itu, periksa dulu apa saja yang benar-benar kamu butuhkan untuk mengirim pesanan.
Nama, alamat, dan nomor telepon wajar untuk pengiriman. Tanggal lahir, jenis kelamin, atau riwayat belanja yang sudah lama baru perlu disimpan kalau ada kegunaan yang jelas. Daftar data Fore yang berpotensi diakses menunjukkan betapa banyak yang ikut terbawa saat satu platform tertembus.
Kalau tokomu punya sistem masuk untuk pembeli, minta pengembang memastikan kata sandi tersimpan dalam bentuk ter-hash. Jangan pernah mencatatnya di spreadsheet.
Tinjau juga siapa saja yang punya akses ke data itu. Staf lama, pekerja lepas, dan aplikasi pihak ketiga sering lupa dicabut aksesnya. Beri tiap orang akses seperlunya saja, dan cabut begitu pekerjaannya selesai.
Simpan backup pesanan di tempat yang butuh kata sandi, bukan di tautan terbuka.
Mulailah dari satu pekerjaan kecil hari ini. Tulis daftar semua tempat kamu menyimpan data pembeli, lalu ganti kata sandi yang sudah lama tidak diperbarui. Daftar itu akan jadi pegangan kalau suatu hari kamu harus bergerak dalam 3 x 24 jam.
Pertanyaan yang Sering Diajukan
Apa yang harus dilakukan pertama kali kalau data pelanggan toko online bocor?
Catat waktu kamu mengetahuinya, lalu tutup akses dengan mengganti kata sandi dan mengeluarkan akun yang tidak dikenal. Setelah itu periksa data apa yang terlibat dan siapkan pemberitahuan tertulis untuk pelanggan.
Apakah toko online kecil wajib memberi tahu pelanggan?
Pasal 46 UU PDP mewajibkan pengendali data pribadi memberi pemberitahuan tertulis paling lambat 3 x 24 jam. Apakah usaha kecilmu termasuk pengendali data sebaiknya dipastikan ke sumber resmi. Memberi tahu pelanggan tetap membantu mereka waspada terhadap penipuan.
Data apa saja yang berpotensi bocor dari Fore Coffee?
Menurut CNN Indonesia, datanya berbeda untuk tiap pelanggan dan dapat mencakup nama, email, nomor telepon, tanggal lahir, jenis kelamin, alamat di aplikasi, PIN yang sudah di-hash, dan riwayat pembelian.
Apakah data kartu pembayaran pelanggan Fore ikut terdampak?
Fore menyatakan informasi kartu pembayaran tidak disimpan di platform yang terdampak, dan aplikasinya tidak pernah meminta atau menyimpan NIK dan foto KTP.
Rujukan
- CNN Indonesia, 29 Oktober 2026
- CNBC Indonesia, 28 Oktober 2026
- detikFinance, 29 Oktober 2026
- IDX Channel, 29 Oktober 2026
- UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal 46, 2022
- Hukumonline Klinik, 3 November 2022
- Foto sampul: Kredit foto ilustrasi: Sasun Bughdaryan di Unsplash
BisnisOn menulis panduan ini untuk pemilik usaha kecil dan memperbaruinya setiap ada perubahan aturan atau biaya. Pembaruan terakhir 29 Oktober 2026.